
Seit dem 1. Januar 2026 gelten neue Datenschutzgesetze in Indiana, Kentucky und Rhode Island. Ich zeige Ihnen außerdem, welche Änderungen Connecticut, Maryland, New Jersey und Virginia betreffen – und was Sie bei digitalen Kfz-Gutachten-Tools prüfen sollten.
Die Themen im Überblick:
- Indiana und Kentucky: Betroffenenrechte, Einwilligungen für sensible Daten und Verträge mit Dienstleistern.
- Rhode Island: niedrigere Anwendungsschwellen und zusätzliche Website-Hinweise.
- Connecticut: geänderte Schwellenwerte und mehr Schutz für sensible Daten und Minderjährige.
- Maryland, New Jersey und Virginia: weitere Vorgaben zur Verarbeitung, zu Ausnahmen und zum Verkauf bestimmter Daten.
Mein erster Prüfpunkt: Gilt das jeweilige Gesetz überhaupt für Ihren Betrieb? Indiana und Kentucky setzen grundsätzlich 100.000 Verbraucher voraus, Rhode Island 35.000; bei Datenverkäufen können niedrigere Schwellen greifen. <u>US-Cloud-Hosting allein reicht dafür nicht aus.</u>
Stand: 21. Oktober 2026. Ich ordne Geltungsbeginn, Ausnahmen und Pflichten ein. So können Sie Datenweitergaben an Versicherer, Werkstätten und Softwareanbieter sowie Einwilligungen, Löschfristen und Verträge gezielt prüfen.
Indiana, Kentucky und Rhode Island: Neue Gesetze seit 1. Januar 2026
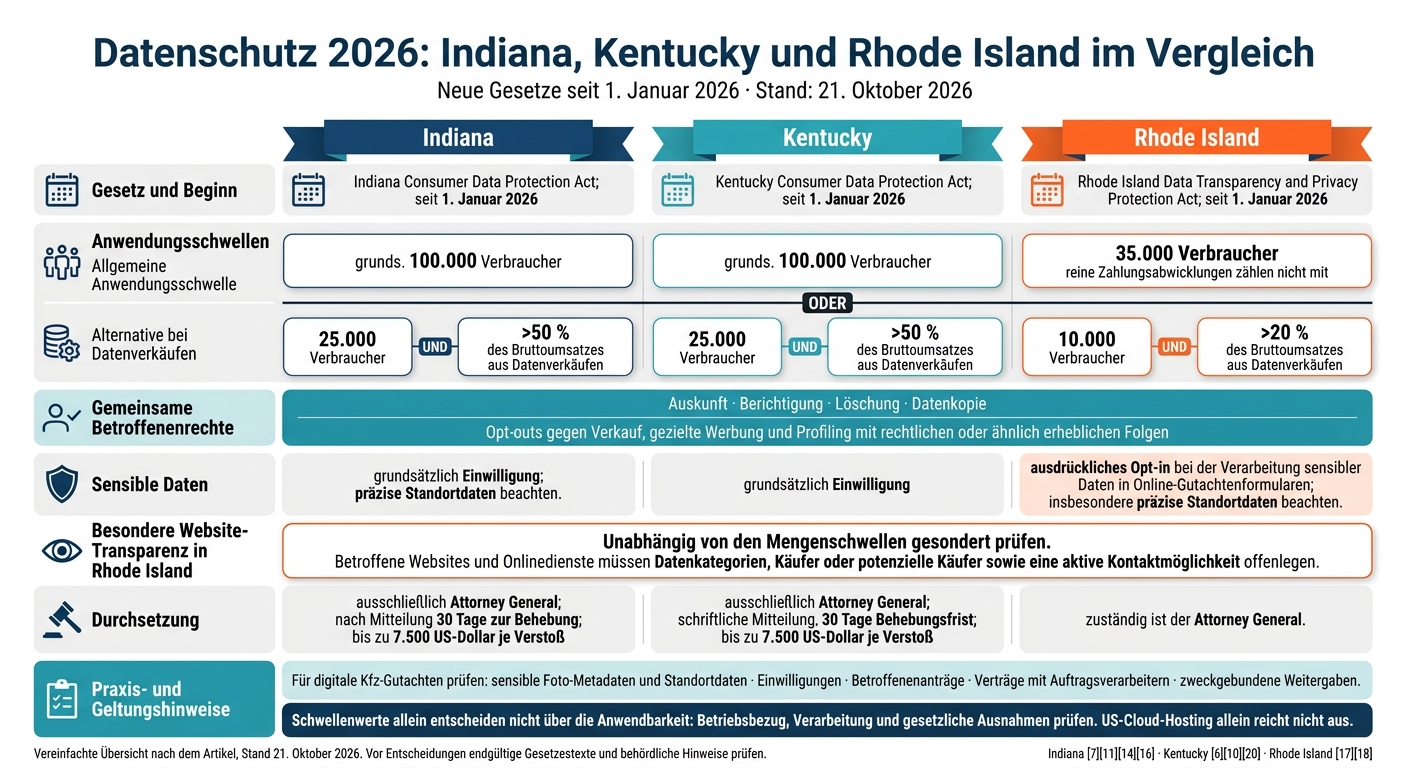
Datenschutz 2026: Indiana, Kentucky und Rhode Island im Vergleich
Die neuen Regeln betreffen vor allem Betroffenenrechte und die kontrollierte Weitergabe von Daten in digitalen Kfz-Gutachtenprozessen. Voraussetzung ist jeweils, dass der Betrieb und die Datenverarbeitung unter das betreffende Gesetz fallen.
Indiana Consumer Data Protection Act
Für Kfz-Gutachter, die unter das Gesetz fallen, stehen Einwilligungen, Folgenabschätzungen und Zweckbindung im Mittelpunkt. Datenschutzhinweise müssen erklären, welche Daten erhoben werden, wofür sie genutzt werden, wer sie erhält und wie Betroffene Anträge stellen können. Bei Bewertungsmodellen mit rechtlichen oder ähnlich erheblichen Folgen müssen Sie prüfen, ob eine dokumentierte Folgenabschätzung nötig ist und welche Anforderungen an eine menschliche Prüfung gelten.
Präzise Standortdaten erfordern grundsätzlich eine Einwilligung. Prüfen Sie deshalb auch Zeitstempel und andere Metadaten aus Schadenfotos oder mobilen Inspektions-Apps auf sensible Informationen. Verträge mit Softwareanbietern als Auftragsverarbeitern müssen Weisungen, Vertraulichkeit, Unterstützung bei Verbraucherrechten sowie die Rückgabe oder Löschung der Daten regeln. Gutachtendaten dürfen nur für den vereinbarten Zweck genutzt werden: Die Schadenbearbeitung erlaubt nicht automatisch Werbung oder Modelltraining.
| Prüfpunkt | Indiana |
|---|---|
| Geltung und Schwellen | Seit 1. Januar 2026; grundsätzlich 100.000 Verbraucher oder 25.000 Verbraucher und mehr als 50 % des Bruttoumsatzes aus Datenverkäufen. |
| Rechte und sensible Daten | Auskunft, Berichtigung, Löschung, Datenkopie und Opt-outs gegen Verkauf, gezielte Werbung und Profiling mit rechtlichen oder ähnlich erheblichen Folgen; für sensible Daten grundsätzlich Einwilligung. |
| Durchsetzung | Ausschließlich Attorney General; nach Mitteilung 30 Tage zur Behebung, bis zu 7.500 US-Dollar je Verstoß. |
Kentucky folgt derselben Grundstruktur. Auch dort gehört ein formales Widerspruchsverfahren zum Umgang mit Betroffenenanträgen.
Kentucky Consumer Data Protection Act
Wer einen Antrag ablehnt, muss ein formales Widerspruchsverfahren anbieten. Dokumentieren Sie Identitätsprüfung, Fristen, Ablehnungsgründe und Widersprüche – auch bei Anträgen zu Schadenfotos und Standortdaten. Ausnahmen für Unternehmen und für bestimmte Daten sind getrennt zu prüfen. Für Auftragsverarbeiter braucht es vertragliche Vorgaben und angemessene Sicherheitsmaßnahmen.
Halten Sie bei Weitergaben an Versicherer und Reparaturpartner fest, welche Daten wann und zu welchem Zweck übermittelt wurden. Laufende Schadenbearbeitung, gesetzliche Pflichten oder Betrugsprävention können Ausnahmen von der Löschung begründen. Sie erlauben aber keine pauschale, unbegrenzte Speicherung. Rollenbasierte Zugriffe, Verschlüsselung und getestete Löschverfahren setzen diese Trennung technisch um.
| Prüfpunkt | Kentucky im Vergleich zu Indiana |
|---|---|
| Start und Schwellen | Ebenfalls 1. Januar 2026; dieselben zentralen Schwellenwerte. |
| Rechte und sensible Daten | Vergleichbare Auskunfts-, Berichtigungs-, Lösch- und Kopierrechte sowie Opt-outs; für sensible Daten grundsätzlich Einwilligung. |
| Durchsetzung | Ebenfalls ausschließlich Attorney General; schriftliche Mitteilung, 30 Tage Behebungsfrist und bis zu 7.500 US-Dollar je Verstoß. |
Rhode Island verlangt zusätzlich besondere Transparenz bei Online-Anfragen und digitalen Erfassungsprozessen.
Rhode Island Data Transparency and Privacy Protection Act
Die zusätzlichen Website-Offenlegungspflichten in Rhode Island müssen Sie unabhängig von den Mengenschwellen prüfen. Betroffene Websites und Onlinedienste müssen bei Online-Anfragen und digitalen Erfassungsprozessen Datenkategorien, Käufer oder potenzielle Käufer sowie eine aktive Kontaktmöglichkeit offenlegen. Prüfen Sie dabei auch, wie Weitergaben an Versicherer, Werkstätten und Softwareanbieter einzuordnen sind.
Online-Gutachtenformulare brauchen ein ausdrückliches Opt-in, wenn sensible Daten verarbeitet werden. Das betrifft insbesondere präzise Standortdaten aus Schadenfotos oder Inspektions-Apps. Auch Auftragsverarbeiter müssen vertraglich eingebunden werden.
| Prüfpunkt | Rhode Island gegenüber Indiana und Kentucky |
|---|---|
| Allgemeine Schwelle | 35.000 statt 100.000 Verbraucher; reine Zahlungsabwicklungen zählen nicht mit. |
| Alternative Schwelle | 10.000 Verbraucher plus mehr als 20 % des Bruttoumsatzes aus Datenverkäufen; statt 25.000 plus mehr als 50 %. |
| Rechte | Auskunft, Berichtigung, Löschung, Datenkopie sowie Opt-outs gegen Verkauf, gezielte Werbung und Profiling mit rechtlichen oder ähnlich erheblichen Folgen. |
| Website-Transparenz | Separat prüfen: Datenkategorien, Käufer oder potenzielle Käufer und eine aktive Kontaktmöglichkeit offenlegen. |
| Durchsetzung | Zuständig ist der Attorney General. |
sbb-itb-d35113a
Weitere Datenschutzänderungen der US-Staaten für 2026 prüfen
Neben den seit Januar geltenden Regeln kommen 2026 weitere Änderungen in einzelnen Staaten hinzu. Einige treten gestaffelt in Kraft.
Connecticut: Änderungen mit Wirkung 2026
Die CTDPA-Novelle senkt die Anwendungsschwelle von 100.000 auf mehr als 35.000 Einwohner. Auch der Verkauf personenbezogener Daten oder die Verarbeitung sensibler Daten kann dazu führen, dass das Gesetz greift. Zugleich wird der Schutz sensibler Daten und Minderjähriger ausgeweitet. Je nach Vorschrift gelten die Änderungen ab dem 1. Juli 2026 oder dem 1. Oktober 2026.
Betroffen sind etwa präzise Standortdaten, Angaben zu Behinderungen oder Behandlungen sowie amtliche Identifikationsnummern. Beschränken Sie den Zugriff von Dienstleistern auf die jeweils betroffenen sensiblen Datenfelder. Für den Gutachtenprozess heißt das: sensible Felder getrennt erfassen und Einwilligungen mit Zweck, Zeitpunkt und Formularversion dokumentieren. Standortzugriffe sollten auf den Begutachtungszeitraum begrenzt sein.
New Jersey setzt dagegen nicht auf eine Mengenschwelle, sondern auf ein Verbot für bestimmte Datenakteure.
New Jersey: Bestätigte Änderungen für 2026
Bei Datenweitergaben im Gutachtenprozess kommt es auf die Rolle des Empfängers an. Kapitel 25 verbietet Datenhändlern und Datensammlern, sensible Daten zu verkaufen oder zu lizenzieren – ohne Schwellenwert. Wann die Pflichten konkret beginnen, ist gesondert zu prüfen.
Zu den betroffenen Daten zählen unter anderem Gesundheitsinformationen, Zugangsdaten zu Finanzkonten und biometrische Daten zur eindeutigen Identifizierung. Prüfen Sie Übermittlungen an Datenhändler oder Datensammler darauf, ob das Verkaufs- und Lizenzierungsverbot greift. Begrenzen Sie im Gutachtenprozess Datenweitergaben und Vertragsklauseln auf zulässige Zwecke und schließen Sie unzulässige Verwertungen aus.
Was die Regeln für digitale Gutachtenakten bedeuten
Diese Übersicht macht aus den Landesregeln konkrete Pflichten für digitale Gutachtenakten: für Datenflüsse, Rollen, Fristen und die Löschung.
Die Regeln unterscheiden sich vor allem darin, ab wann sie gelten, welche Anforderungen sie an sensible Daten und Website-Hinweise stellen und welche Antragsfristen und Durchsetzungsregeln gelten. Prüfen Sie diese Unterschiede auch bei der Weitergabe an Dritte. Dabei zählen Empfänger, Rollen, Speicherorte und Löschfristen. Erhebung, Weitergabe und Löschung müssen im digitalen Prozess getrennt gesteuert werden.
Gutachtendaten und Empfänger erfassen
Halten Sie für jeden Vorgang Datenart, Zweck, Empfänger, Speicherort und Löschfrist fest. Dokumentieren Sie außerdem, wer über Zweck und Mittel der Verarbeitung entscheidet. Das bestimmt die Rolle – nicht die Bezeichnung im Vertrag.
Aufnahme, Begutachtung und Berichte anpassen
Passen Sie nach der Datenerfassung die Abläufe an: Zeigen Sie Hinweise vor dem Upload an und holen Sie erforderliche Einwilligungen getrennt ein. Begrenzen Sie die Standorterfassung und Foto-Metadaten auf das erforderliche Maß. Regeln Sie bei Auftragsverarbeitern vertraglich die Weisungen, Vertraulichkeit, Unterauftragnehmer, Unterstützung bei Anträgen sowie Rückgabe oder Löschung.
- Machen Sie vor der Freigabe sichtbar, wer die Daten erhält, wie lange sie gespeichert werden beziehungsweise nach welchen Kriterien sich die Speicherfrist richtet und über welchen Kanal Anfragen möglich sind.
- Halten Sie für jeden Antrag einen Zeitstempel, eine Identitätsprüfung und die geltende Frist fest. Leiten Sie Anträge auf Auskunft, Berichtigung, Löschung und Widerspruch an die betroffenen Auftragsverarbeiter weiter.
- Trennen Sie Daten, die gesetzlich aufbewahrt werden müssen, von löschbaren Daten. Dokumentieren Sie die Entscheidung und ihre Begründung.
Fazit: Bestätigte Änderungen und nächste Schritte
Seit 1. Januar 2026 gelten der Indiana Consumer Data Protection Act, der Kentucky Consumer Data Protection Act und der Rhode Island Data Transparency and Privacy Protection Act. Im Jahresverlauf kamen weitere Anpassungen auf Ebene der US-Bundesstaaten hinzu. Ob deutsche Gutachtenanbieter unter diese Gesetze fallen, hängt von Zielmarkt, Datenumfang, Umsatzquellen, Vertragsrolle und gesetzlichen Ausnahmen ab – nicht allein von Fahrzeugdaten. Bei digitalen Gutachtenprozessen betrifft das vor allem die Weitergabe von Daten an Versicherer, Werkstätten und Softwareanbieter.
Weitere bestätigte Änderungen gibt es in Maryland bei den Verarbeitungsregeln, in Virginia beim Verkaufsverbot für präzise Standortdaten und in New Jersey bei HIPAA-bezogenen Ausnahmen und de-identifizierten Daten. Connecticut hat unter anderem den Verkauf präziser Geolokationsdaten beschränkt. Gutachtenanbieter müssen deshalb je nach Staat unterschiedliche Schwellenwerte, Verbote im Umgang mit Daten und Transparenzpflichten beachten.
Prüfen Sie jetzt Dateninventar, Empfängerregister, Schutzmaßnahmen, Hinweise und Dienstleisterverträge anhand der jeweils geltenden Regeln. Gleichen Sie dabei Datenflüsse, Empfänger, Einwilligungen, Löschfristen und Vertragsklauseln mit den Vorgaben ab.
Stand: 21. Oktober 2026. Prüfen Sie vor Entscheidungen den endgültigen Gesetzestext und behördliche Hinweise.
FAQs
Wann gelten US-Datenschutzgesetze zusätzlich zur DSGVO?
US-Datenschutzgesetze gelten zusätzlich zur DSGVO, wenn personenbezogene Daten beim grenzüberschreitenden Austausch die EU verlassen. Da es kein einheitliches US-Bundesdatenschutzgesetz gibt, kommen Gesetze einzelner Bundesstaaten zum Tragen, etwa der California Consumer Privacy Act.
Gutachter und Unternehmen in Deutschland müssen bei jedem Transfer das Schutzniveau der DSGVO wahren. Dafür muss der US-Empfänger nach dem EU-US Data Privacy Framework zertifiziert sein. Fehlt diese Zertifizierung, sind Standardvertragsklauseln nötig – zusammen mit einer verpflichtenden Risikoprüfung des Drittlandtransfers.
Wie erkenne ich sensible Daten in Kfz-Gutachten?
Sensible Daten erkennen Sie daran, dass sie einen Personenbezug haben oder nach Art. 9 DSGVO besonders geschützt sind. Dazu gehören die Fahrzeug-Identifizierungsnummer (FIN), das amtliche Kennzeichen, Name und Anschrift des Halters sowie detaillierte Schadensfotos und Reparaturhistorien. Gesundheitsdaten von Unfallbeteiligten sind besonders kritisch.
Für diese Informationen gelten strenge Datenschutzvorgaben. Achten Sie auch auf vernetzte Telematikdaten, GPS-Verläufe und Ereignisdaten. Sie können Rückschlüsse auf Personen oder deren Verhalten zulassen und über das hinausgehen, was für ein Standardgutachten nötig ist.
Welches Datenschutzrecht gilt bei Bezügen zu mehreren US-Staaten?
In den USA gibt es kein einheitliches Datenschutzgesetz auf Bundesebene. Bestehen Bezüge zu mehreren US-Bundesstaaten, sind die jeweils geltenden Gesetze zu beachten. Dazu gehört etwa der California Consumer Privacy Act (CCPA).
Für Datentransfers aus der EU in die USA ist das EU-US Data Privacy Framework (DPF) maßgeblich – sofern das empfangende US-Unternehmen dafür zertifiziert ist. Andernfalls sind Standardvertragsklauseln (SCCs) und ein Transfer Impact Assessment (TIA) zur Risikoanalyse erforderlich. Innerhalb der EU bleibt die DSGVO das zentrale, verbindliche Regelwerk.
Verwandte Blogbeiträge
- Regulierungsupdates 2025: Was KFZ-Gutachter wissen müssen
- Indiens Datenschutzgesetze: Auswirkungen auf mobile Gutachter
- IoT-Daten in der Kfz-Versicherung: Ultimativer Leitfaden
- Internationale Datenschutzstandards für KFZ-Versicherungen erklärt