
Kurz gesagt: Tokenisierung schützt KFZ-Gutachten, indem sie direkte Personen- und Fahrzeugdaten durch Platzhalter ersetzt. So sehen Werkstatt, Versicherung oder Kanzlei nur das, was sie für den Fall brauchen - nicht automatisch das ganze Gutachten im Klartext.
Ich würde den Kern so zusammenfassen:
- Namen, Anschrift, Kennzeichen, FIN und Vertragsnummern lassen sich durch Tokens ersetzen.
- Tokenisierte Daten bleiben unter der DSGVO personenbezogen, aber das Risiko sinkt, weil der Bezug zur Person getrennt gespeichert wird.
- Fotos, PDFs und Freitext sind weiter heikel und brauchen zusätzlich Schwärzung, Verschlüsselung und klare Zugriffsrechte.
- Der größte Schwachpunkt ist der Zuordnungsspeicher: Wenn dieser Bereich schlecht geschützt ist, fällt das Modell in sich zusammen.
- Mit RBAC, Protokollierung und wenig Klartext lässt sich die Weitergabe an Dritte sauberer steuern.
Ein einfaches Beispiel: Eine Werkstatt braucht oft den Schadensumfang und den freigegebenen Betrag, etwa 4.300,00 €, aber meist nicht die private Adresse des Halters. Genau dort spart Tokenisierung Daten ein.
| Punkt | Was ich mitnehme |
|---|---|
| Schutzidee | Klartext wird durch Tokens ersetzt |
| Gut geeignet für | Kennzeichen, FIN, Schadennummer, Halterdaten |
| Nicht genug für | Fotos, Freitext, PDF-Inhalte |
| DSGVO-Einordnung | Pseudonymisierung nach Art. 4 Nr. 5 DSGVO |
| Wichtigster Schutz | Trennung von Fachdaten und Zuordnungsspeicher |
Mein Fazit: Tokenisierung senkt die Datenmenge, die bei jeder Weitergabe sichtbar ist. Sie löst das Problem nicht allein, aber sie macht den Austausch von Gutachtendaten in vielen Fällen deutlich sicherer.
Was Tokenisierung für Daten aus Kfz-Gutachten bedeutet
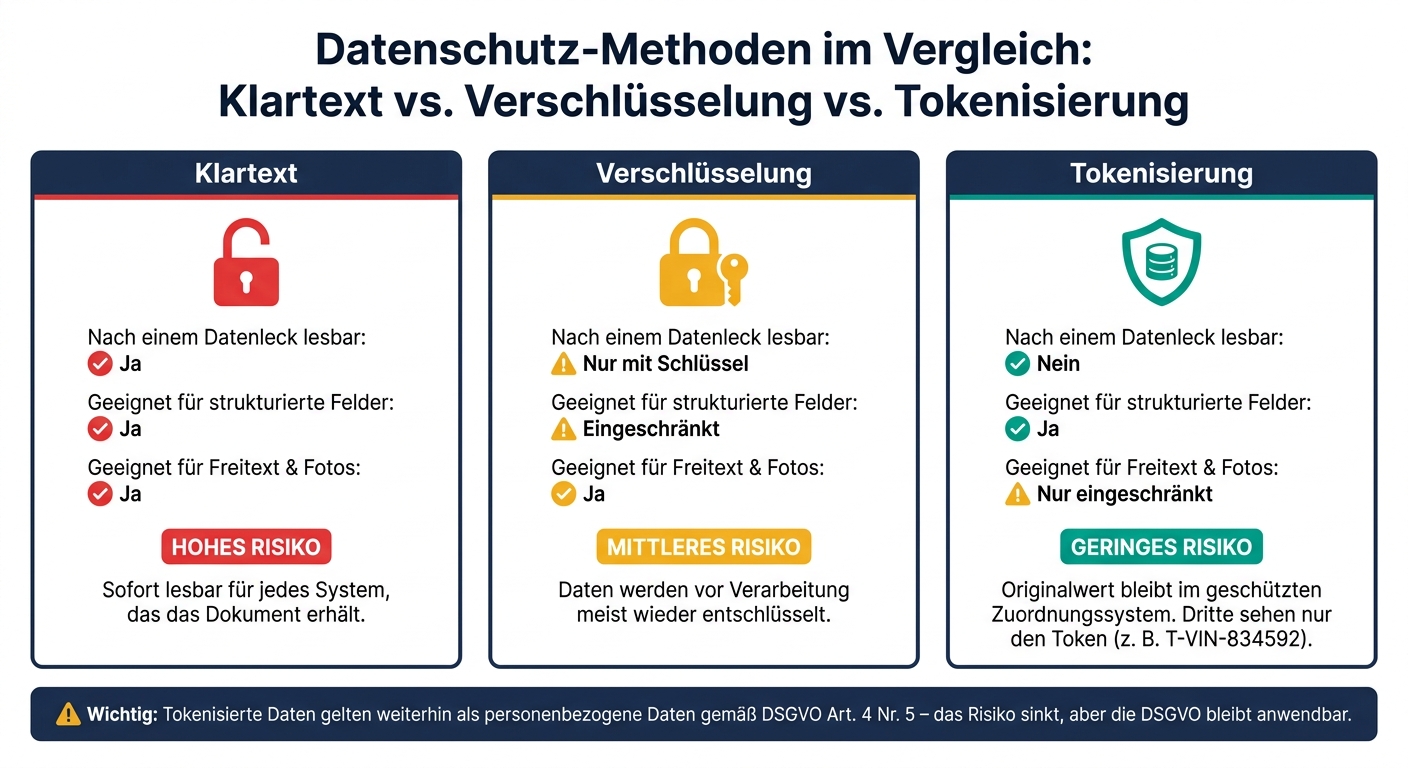
Tokenisierung vs. Verschlüsselung vs. Klartext: Datenschutz im Vergleich
Hier geht es um den Punkt, an dem aus einem kompletten Gutachten nur noch die Identifikationsdaten übrig bleiben, die für einen Vorgang nötig sind. Bei der Tokenisierung werden sensible Felder durch Ersatzwerte ersetzt, also durch sogenannte Tokens. Ein Token wie T-VIN-834592 sagt für sich genommen nichts aus. Erst das geschützte Zuordnungssystem kennt die Verbindung zum Originalwert. Dieses System ist strikt vom restlichen Gutachten getrennt.
Das ist der eigentliche Kniff: Versicherer, Werkstätten oder Anwälte sehen nur die Angaben, die sie für ihre Arbeit brauchen. Der direkte Bezug zur Person oder zum Fahrzeug bleibt aus den empfangenen Daten heraus.
Wie sich Tokenisierung von Klartext und Verschlüsselung unterscheidet
Klartext ist sofort lesbar, und zwar in jedem System, das das Dokument bekommt. Bei einer Verschlüsselung sind Daten erst einmal unlesbar. Sie werden aber in der Regel wieder entschlüsselt, bevor ein System sie verarbeiten kann. Tokenisierung läuft anders: Der Originalwert bleibt im geschützten Zuordnungssystem, während andere Systeme nur den Token erhalten.
| Merkmal | Klartext | Verschlüsselung | Tokenisierung |
|---|---|---|---|
| Nach einem Leak lesbar | Ja | Nur mit Schlüssel | Nein |
| Geeignet für strukturierte Felder | Ja | Eingeschränkt | Ja |
| Geeignet für Freitext und Fotos | Ja | Ja | Nur eingeschränkt |
Man sieht schnell, wo die Grenze liegt: Strukturierte Felder wie VIN, Kennzeichen oder Schadennummern lassen sich gut tokenisieren. Freitext, Fotos und Videos sind ein anderer Fall. Dort braucht es zusätzlich Verschlüsselung oder Schwärzung.
Warum Tokenisierung als DSGVO-Pseudonymisierung gilt
Nach Art. 4 Nr. 5 DSGVO liegt Pseudonymisierung dann vor, wenn personenbezogene Daten ohne zusätzliche Informationen nicht mehr einer bestimmten Person zugeordnet werden können und diese Zusatzinformationen getrennt aufbewahrt werden. Genau das passiert bei der Tokenisierung.
Trotzdem ist ein wichtiger Punkt leicht zu übersehen: Tokenisierte Daten sind weiterhin personenbezogene Daten, solange eine Re-Identifizierung über das Zuordnungssystem möglich bleibt. Die DSGVO greift also weiterhin. Der Unterschied ist nicht „anonym“, sondern: das Risiko fällt geringer aus.
Gerade deshalb wird Pseudonymisierung oft als Baustein für Privacy by Design, Datenminimierung und passende Sicherheitsmaßnahmen nach Art. 32 DSGVO gesehen.
sbb-itb-d35113a
Wie Tokenisierung Kfz-Gutachten in der Praxis schützt
Das Grundprinzip klingt erst einmal technisch. Im Gutachtenalltag zeigt sich aber schnell, worauf es ankommt: Wer bekommt welche Daten zu sehen - und wann? Genau an dieser Stelle setzt Tokenisierung an.
Welche Gutachtenfelder zuerst tokenisiert werden sollten
Zuerst sollten die Angaben geschützt werden, die direkt zu einer Person oder zu einem Fahrzeug führen. Dazu gehören Haltername und Anschrift, Telefonnummer, E-Mail-Adresse, Kfz-Kennzeichen, Fahrzeug-Identifizierungsnummer (FIN), Versicherungsnummer, Schadennummer sowie interne Kunden- und Vertragsnummern.
Diese Felder lassen sich meist ohne Bruch im Ablauf tokenisieren. Das ist der naheliegende erste Schritt, weil hier das Risiko am größten ist. Anders gesagt: Wenn Daten sofort eine Person oder ein Auto erkennbar machen, gehören sie ganz oben auf die Liste.
Fotos und Freitext sind etwas kniffliger. Dort reicht Tokenisierung allein nicht aus. Sie brauchen zusätzlich Schwärzung oder Maskierung.
Wie der Prozess von der Erfassung bis zur sicheren Weitergabe abläuft
Schon bei der Erfassung markiert das System personenbezogene und besonders sensible Identifikatoren automatisch. Diese markierten Felder gehen dann an einen Tokenisierungsdienst, der für jeden Originalwert einen eindeutigen Token erstellt.
Die echten Werte landen nur in einem geschützten Zuordnungsspeicher. Dieser Speicher ist vom restlichen System getrennt und stark abgesichert. Das ist wichtig, denn dort liegt der eigentliche Schlüssel zur Rückauflösung.
In der Version des Gutachtens, die weitergegeben wird, stehen dann nur noch Tokens statt echter Identifikatoren. Fachliche Angaben wie Schadensart, Reparaturmethode, Teilepreise oder Arbeitsstunden bleiben im Klartext, wenn sie für die Bearbeitung nötig sind. So sieht jede beteiligte Stelle nur das, was sie für ihren Teil der Arbeit braucht.
Wie Zugriffssteuerung unnötige Offenlegung verhindert
Tokenisierung wirkt am besten zusammen mit Zugriffskontrolle. Beides greift hier direkt ineinander. Über rollenbasierte Zugriffskontrolle (RBAC) bekommen Versicherer, Werkstätten und Anwälte nur die Daten, die zu ihrer Rolle passen.
Zum Beispiel gilt:
- Eine Werkstatt sieht Fahrzeuginformationen und den Schadensumfang.
- Ein Versicherer erhält für die Policenprüfung zusätzlich Versicherungs- und Schadennummer.
- Ein Anwalt mit Mandat kann bei passender Rechtsgrundlage kontrolliert weitergehende Klartextdaten abrufen.
Jede Detokenisierung wird protokolliert. Wenn auffällige Abrufe auftreten - etwa viele Entsperrungen durch eine einzelne Stelle - löst das System einen Alarm aus.
Was Tokenisierung für Sicherheit, DSGVO und den Alltag verändert
Sicherheitsvorteile, wenn Dritte Gutachtendaten verarbeiten
Im Alltag zeigt sich der Nutzen vor allem dann, wenn Daten an Dritte gehen. Wird ein Werkstattsystem oder ein Versicherungsportal gehackt, sehen Angreifer im besten Fall nur Tokens statt Klarnamen und Adressen. Ohne den Zuordnungsspeicher sind diese Platzhalter wertlos.
Schadenhöhen wie 4.300,00 € oder einzelne Reparaturpositionen können zwar weiter sichtbar sein. Ohne Bezug zu einer Person sinkt ihr Wert für Kriminelle aber deutlich. Genau das macht kompromittierte Datensätze im täglichen Austausch mit Dritten viel weniger interessant. Vor allem in digitalisierten Gutachtenprozessen mit vielen Schnittstellen ist das ein großer Pluspunkt: Selbst wenn ein externes System angegriffen wird, bleiben die personenbezogenen Kerndaten besser abgeschirmt.
Trotzdem gilt: Tokenisierung ist kein Ersatz für eine sichere Infrastruktur. Sie verkleinert die Angriffsfläche - mehr nicht.
Wo Tokenisierung an ihre Grenzen stößt
Der Schutz ist hoch, aber nicht vollständig.
Tokenisierung schützt vor allem strukturierte Felder in Datenbanken. Fotos, PDFs und Freitext bleiben angreifbar. Dafür braucht es zusätzlich Verschlüsselung, Zugriffsbeschränkungen und klare Löschfristen nach DSGVO. Gerade Freitext ist tückisch. Dort landen schnell versehentlich Kontaktdaten oder sensible Angaben, zum Beispiel Hinweise auf den Gesundheitszustand oder persönliche Umstände.
Der Zuordnungsspeicher ist das Herzstück des Systems. Genau dort entscheidet sich, ob das Ganze trägt oder kippt. Deshalb braucht dieser Bereich eine gehärtete Infrastruktur, verschlüsselte Zuordnungstabellen, HSM-gestützte Schlüsselverwaltung und eine lückenlose Protokollierung. Diese Punkte sollten sauber in den technischen und organisatorischen Maßnahmen, also den TOMs, dokumentiert sein.
Fazit: Gutachtendaten in Deutschland sicherer teilen
Tokenisierung schützt personenbezogene Daten genau an der Stelle, an der sie oft aus dem System herausgehen: beim Teilen mit Versicherungen, Werkstätten und Anwälten. Ohne Zugriff auf das Zuordnungssystem sind diese Tokens für Dritte wertlos.
Außerdem verringert Tokenisierung die Menge an offengelegten Daten und stützt zwei DSGVO-Grundsätze: Pseudonymisierung und Datensparsamkeit. Das heißt ganz praktisch: Jede Stelle bekommt nur die Angaben, die sie für ihren Auftrag braucht. Nicht mehr.
Trotzdem funktioniert Tokenisierung nicht allein. Sie braucht Verschlüsselung, sichere Übertragungswege und strenge Zugriffskontrollen. Der Zuordnungsspeicher bleibt dabei der heikelste Punkt. Anders gesagt: Tokenisierung ersetzt keine Sicherheitsmaßnahmen, sie ist ein Teil davon.
Gerade in digitalisierten Gutachtenprozessen mit vielen Übergaben macht genau das einen großen Unterschied.
Das Wichtigste im Überblick
Für den Alltag heißt das: Jede Rolle braucht klare Regeln für Zugriff und Weitergabe.
- Fahrzeughalter sollten nachfragen, welche Daten weitergegeben werden und wer sie wieder einer Person zuordnen darf.
- Sachverständige und Versicherer sollten festlegen, welche Felder standardmäßig tokenisiert werden.
- Werkstätten und Kanzleien sollten nur die Daten speichern, die sie für ihre Arbeit brauchen.
FAQs
Wann lohnt sich Tokenisierung im Gutachtenprozess?
Tokenisierung lohnt sich im Gutachtenprozess vor allem dann, wenn sensible Daten zwischen Versicherern, Werkstätten oder Anwälten ausgetauscht werden müssen, ohne die Privatsphäre betroffener Personen aufs Spiel zu setzen.
Sie hilft bei der DSGVO-konformen Datenminimierung, weil personenbezogene Angaben durch Platzhalter ersetzt werden. So schützt die CUBEE Sachverständigen AG sensible Daten, senkt Sicherheitsrisiken und sorgt für einen effizienten digitalen Workflow in der Schadensbewertung.
Wer darf tokenisierte Daten wieder auflösen?
Nur befugte Personen dürfen tokenisierte Daten wieder entschlüsseln. Moderne Systeme regeln das mit rollenbasierten Zugriffskontrollen und strenger Schlüsselverwaltung. Heißt unterm Strich: Nur Nutzer mit den passenden Rechten kommen an die nötigen Schlüssel.
Außerdem wird jeder Zugriff lückenlos protokolliert. So lässt sich klar nachverfolgen, wer wann auf welche Informationen zugegriffen hat.
Wie werden Fotos und PDFs zusätzlich geschützt?
Fotos und PDFs werden durch Verschlüsselung, Schutz vor Änderungen und gezielte Anonymisierung gesichert. Die Dateien sind sowohl bei der Übertragung als auch bei der Speicherung verschlüsselt.
Für die Integrität wird ein kryptografischer Hash mit Zeitstempel auf einer Blockchain hinterlegt. Wird ein PDF oder Foto nachträglich geändert, lässt sich die Abweichung vom Original klar erkennen. Dazu kommt: Kennzeichen oder Gesichter von unbeteiligten Personen werden unkenntlich gemacht, wenn sie für die Schadensbewertung nicht zwingend nötig sind.
Verwandte Blogbeiträge
- Wie schützen Einwilligungsmechanismen Fahrzeugdaten?
- Wie schützen KFZ-Gutachter Kundendaten bei internationalem Austausch?
- Checkliste: Anforderungen für sichere grenzüberschreitende Datenübertragung
- Standards für Drittanbieterzugriff in der KFZ-Branche