
Ja: Kfz-Gutachten fallen oft unter die DSGVO. Schon Daten wie Kennzeichen, FIN, Name, Adresse, Schadennummer oder Fotos können einer Person zugeordnet werden. Dann gelten klare Regeln für Erhebung, Nutzung, Weitergabe, Speicherfrist und Löschung.
Wenn ich es auf den Punkt bringe, geht es um 4 Kernfragen:
-
Welche Daten sind personenbezogen?
Nicht nur Halterdaten, sondern oft auch Kennzeichen, FIN, Bilder und Freitexte. -
Welche Rechtsgrundlage gilt?
Meist Vertrag, gesetzliche Pflicht oder berechtigtes Interesse nach Art. 6 DSGVO. -
Wer darf das Gutachten bekommen?
Nur Stellen mit passendem Zweck, etwa Versicherung, Werkstatt, Anwalt oder Gericht. -
Wie lange dürfen Daten gespeichert werden?
Häufig bis zu 10 Jahre, bei einzelnen Fällen auch länger, etwa bei Personenschäden.
Ich würde den Artikel so lesen: erst Daten prüfen, dann Rechtsgrundlage festlegen, danach Speicherung und Weitergabe absichern und am Ende Auskunft, Berichtigung, Löschung und Widerspruch sauber bearbeiten. Genau dort entstehen in der Praxis oft die meisten Fehler.
Wichtig für Betroffene: Ich habe nach der DSGVO Rechte auf Auskunft, Berichtigung, Löschung und teils Widerspruch.
Wichtig für Gutachterbüros: Datenminimierung, klare Hinweise nach Art. 13 oder 14 DSGVO, sichere Ablage und eine saubere Dokumentation sind Pflicht.
Ein kurzer Fakt zum Start: Die Antwort auf Betroffenenanfragen muss in der Regel innerhalb von 1 Monat kommen. Das zeigt, wie eng die DSGVO den Alltag bei Gutachten mitbestimmt.
Damit ist der Kern schon klar: Ein Kfz-Gutachten ist datenschutzrechtlich kein Sonderfall, sondern ein normaler Verarbeitungsvorgang mit klaren Regeln.
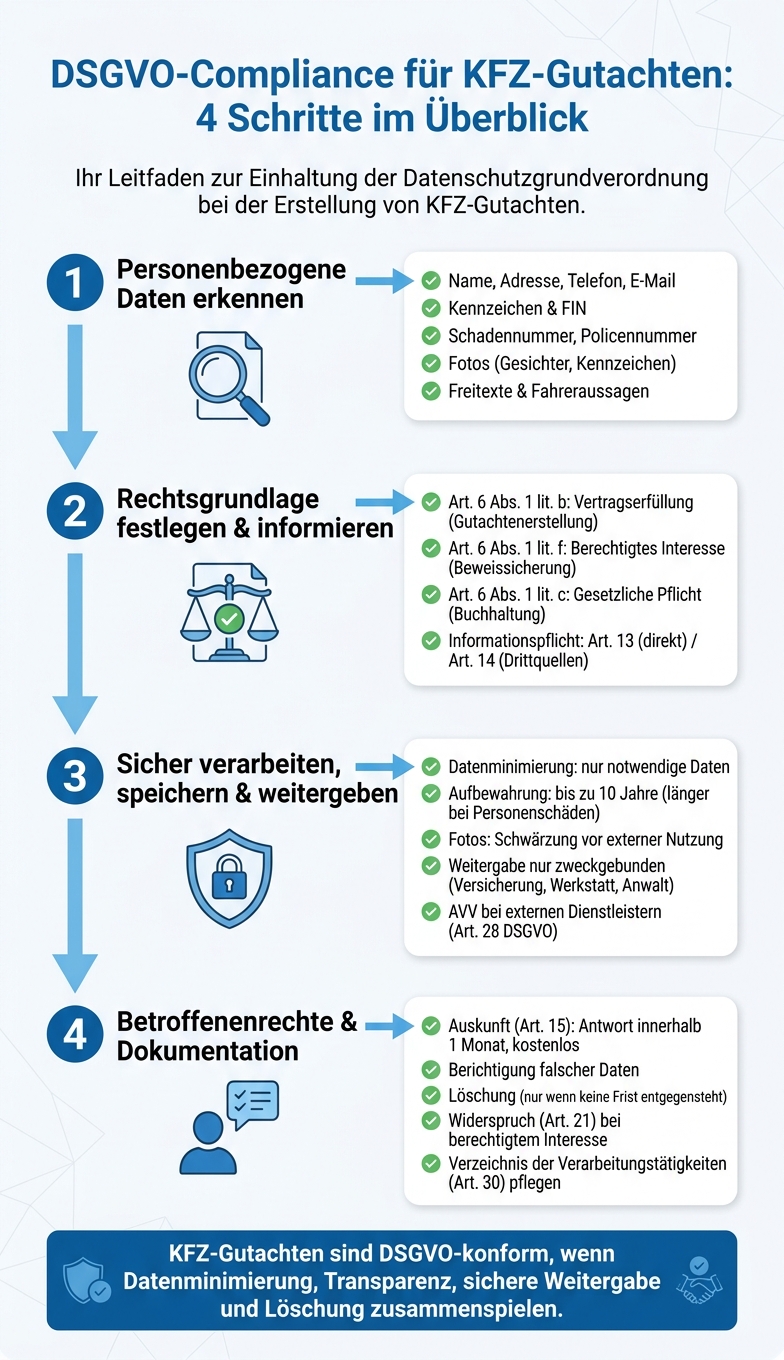
DSGVO-Compliance für KFZ-Gutachten: 4-Schritte-Prozess
Schritt 1: Personenbezogene Daten im Kfz-Gutachten erkennen
Nach Art. 4 Nr. 1 DSGVO sind personenbezogene Daten alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen. Der springende Punkt ist also nicht nur, welche Daten im Gutachten stehen, sondern ob sich darüber eine Person bestimmen lässt.
Halter-, Kontakt- und Schadendaten
Name, Anschrift, Telefonnummer und E-Mail-Adresse des Fahrzeughalters oder Auftraggebers sind klar personenbezogen. Das ist der einfache Teil.
Etwas weniger direkt, aber genauso wichtig, sind interne Aktenzeichen, Policennummern und Schadennummern. Sobald diese Angaben einer bestimmten Person zugeordnet werden können, fallen auch sie unter die DSGVO. Gleiches gilt für Freitexte im Gutachten, zum Beispiel Unfallschilderungen oder Fahreraussagen. Solche Texte enthalten oft mehr Personenbezug, als man auf den ersten Blick meint.
Auch finanzielle Angaben wie Reparaturkostenschätzungen oder Restwertermittlungen gehören dazu, wenn sie die wirtschaftliche Lage einer identifizierbaren Person beschreiben. Dazu kommen Kommunikationsdaten, etwa E-Mail-Kopfzeilen oder Terminnotizen. Gerade solche Details rutschen im Alltag schnell durch, obwohl sie Teil derselben Akte sind.
Fahrzeugdaten, Kennzeichen und Fotos
Das amtliche Kennzeichen ist in der Regel personenbezogen, weil es über Register einer Person zugeordnet werden kann. Bei der FIN gilt im Kern dasselbe: Sie ist meist dann personenbezogen, wenn Halter oder Nutzer mit vertretbarem Aufwand bestimmbar sind. Für Versicherungen und Sachverständigenbüros wird die FIN deshalb in der Praxis durchgehend als personenbezogenes Datum behandelt.
Bei Fotos lohnt sich ein zweiter Blick. Sind Kennzeichen, Gesichter oder markante Ortsmerkmale zu sehen, ist der Personenbezug klar. Aber auch technische Detailfotos können personenbezogen sein, wenn sie zusammen mit FIN, Kennzeichen und Schadennummer in derselben Akte liegen. Ein einzelnes Bild mag harmlos wirken. Im Zusammenhang mit den restlichen Unterlagen sieht es oft anders aus.
Sachverständige sollten deshalb jedes Foto nicht isoliert, sondern immer im Kontext der gesamten Akte prüfen.
Diese Einordnung bestimmt in Schritt 2 die Rechtsgrundlage und die Informationspflichten.
sbb-itb-d35113a
Schritt 2: Rechtsgrundlage festlegen und Betroffene informieren
Sobald feststeht, welche personenbezogenen Daten verarbeitet werden, braucht jeder einzelne Vorgang eine passende Rechtsgrundlage. Und zwar für jeden Zweck separat. Das gilt für Halterdaten, Fahrzeugdaten, Fotos und Schadensunterlagen gleichermaßen. Entscheidend ist also nicht nur, welche Daten vorliegen, sondern auch, warum sie verarbeitet werden.
Vertrag, berechtigtes Interesse und gesetzliche Pflicht
Im Alltag eines Gutachterbüros spielen vor allem drei Rechtsgrundlagen eine Rolle:
| Vorgang | Rechtsgrundlage | Beispiel |
|---|---|---|
| Auftragsannahme, Fahrzeugprüfung, Gutachtenerstellung | Art. 6 Abs. 1 lit. b DSGVO – Vertragserfüllung | Name, Anschrift, Fahrzeugdaten und Schadenbeschreibung erheben, um das Gutachten zu erstellen |
| Beweissicherung, Dokumentation, Anspruchsabwehr | Art. 6 Abs. 1 lit. f DSGVO – Berechtigtes Interesse | Fotos und Unterlagen über den Vertragsabschluss hinaus aufbewahren, um sich gegen spätere Streitigkeiten abzusichern |
| Rechnungsstellung, Buchführung, Steuerunterlagen | Art. 6 Abs. 1 lit. c DSGVO – Gesetzliche Pflicht | Für Rechnungen und Buchhaltung gilt die gesetzliche Pflicht; während der gesetzlichen Frist ist eine Löschung regelmäßig ausgeschlossen |
Für normale Abläufe reichen meist Vertrag, berechtigtes Interesse oder gesetzliche Pflicht aus. Eine Einwilligung braucht es in der Regel nur für zusätzliche Zwecke, zum Beispiel für Marketing.
Beim berechtigten Interesse reicht ein bloßes Bauchgefühl aber nicht. Hier ist eine dokumentierte Interessenabwägung nötig. Gerade im Bereich Schadensgutachten ist das wichtig, denn auch die Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen kann ein berechtigtes Interesse sein.
Informationspflichten nach Art. 13 und 14 DSGVO
Nach der Wahl der Rechtsgrundlage kommt direkt der nächste Punkt: die Informationspflicht.
Wenn die Daten direkt bei der betroffenen Person erhoben werden, muss die Information nach Art. 13 DSGVO sofort erfolgen. Genannt werden müssen dabei unter anderem:
- Zweck der Verarbeitung
- Rechtsgrundlage
- Empfänger
- Speicherdauer
- Rechte auf Auskunft, Berichtigung, Löschung und Widerspruch
Anders läuft es bei Daten aus Drittquellen. Kommen die Angaben etwa vom Versicherer oder vom Anwalt, gilt Art. 14 DSGVO. Dann muss die betroffene Person spätestens beim ersten Kontakt informiert werden. Dazu gehört auch der Hinweis, aus welcher Quelle die Daten stammen. Wer hier als eigenständiger Verantwortlicher handelt, muss Art. 14 selbst erfüllen und kann sich nicht einfach auf den Versicherer verlassen.
Wird die Verarbeitung auf Art. 6 Abs. 1 lit. f DSGVO gestützt, gehört außerdem der Hinweis auf das Widerspruchsrecht nach Art. 21 DSGVO zwingend dazu.
Schritt 3: Gutachtendaten sicher verarbeiten, speichern und weitergeben
Nach Rechtsgrundlage und Information geht es an die Praxis: nur die Daten erfassen, die man braucht, sicher ablegen und nur in engem Rahmen weitergeben.
Nur notwendige Daten erheben und Fotos sorgfältig behandeln
Erheben Sie nur Daten, die für den Schaden, die Kommunikation, die Abrechnung und den Nachweis nötig sind. Maßgeblich sind Angaben mit direktem Bezug zum Schaden. Familiäre Informationen oder private Details aus Innenräumen haben dort nichts zu suchen.
Bei Schadenfotos ist besondere Sorgfalt gefragt. Sie gelten als personenbezogen, wenn sich Personen oder Fahrzeuge klar zuordnen lassen. Vor einer externen Nutzung müssen Kennzeichen, Gesichter, Hausnummern und andere Identifikatoren geschwärzt oder verpixelt werden. Für jede Nutzung außerhalb der reinen Schadensdokumentation – etwa auf der eigenen Website oder in Schulungsunterlagen – braucht es eine separate Rechtsgrundlage oder eine Einwilligung.
Aufbewahrung, Löschung und digitale Akten
Gutachten und Akten werden in der Regel bis zu 10 Jahre aufbewahrt; bei Personenschäden kann die Frist länger sein.
Fällt der Zweck weg und sind die Fristen abgelaufen, müssen die Daten gelöscht oder anonymisiert werden. Das gilt nicht nur für die Hauptakte, sondern genauso für Backup- und Archivsysteme. Anders gesagt: Was im Archiv liegt, fällt nicht aus den Regeln heraus.
| Datenkategorie | Aufbewahrungslogik | Empfohlene Schutzmaßnahme |
|---|---|---|
| Gutachtentext | Bis zu 10 Jahre | Verschlüsselung, rollenbasierter Zugriff |
| Schadenfotos | Bis zum Zweckwegfall; bei laufenden Ansprüchen länger | Anonymisierung für externe Nutzung, gesicherter Speicher |
| Rechnungsbelege | Gesondert und revisionssicher archivieren | Revisionssichere Archivierung |
Daten an Versicherer, Werkstätten, Anwälte und Dienstleister weitergeben
Eine Weitergabe ist nur zulässig, soweit sie für die Schadenregulierung, die Reparatur oder die Rechtsverteidigung nötig ist. Jeder Empfänger sollte nur die Daten erhalten, die er für seine konkrete Aufgabe braucht. Zweck, Empfänger und Umfang bleiben also auf das Minimum begrenzt.
Bei externen Software-, Cloud- oder Plattformdiensten ist ein Auftragsverarbeitungsvertrag (AVV) nötig. Das gilt auch bei digitalen und vernetzten Abläufen. Die Rollen müssen sauber geklärt sein:
- Wer erhebt die Daten?
- Wer speichert sie?
- Wer darf sie weiterleiten?
Verschlüsselte Übertragung, starke Authentifizierung und rollenbasierte Zugriffsrechte sind dabei Standard.
Danach geht es um Auskunft, Berichtigung, Löschung und interne Kontrolle.
Schritt 4: Betroffenenrechte, Dokumentation und interne Kontrollen
Nach der sicheren Speicherung kommt der Teil, der im Alltag oft den meisten Druck macht: Anfragen, Korrekturen und Löschungen müssen zügig und sauber bearbeitet werden.
Auskunft, Berichtigung, Löschung und Widerspruch
Nach Art. 15 DSGVO haben Betroffene das Recht, auf Anfrage zu erfahren, welche Daten über sie gespeichert sind, zu welchem Zweck diese Daten verarbeitet werden, an wen sie weitergegeben wurden, wie lange sie gespeichert bleiben und woher sie stammen. Die Antwort muss verständlich sein, in der Regel innerhalb eines Monats erfolgen und grundsätzlich kostenlos bleiben.
Im Alltag heißt das ganz schlicht: Jede Anfrage muss dem passenden Vorgang zugeordnet und fristgerecht beantwortet werden. Sonst wird aus einer einfachen Auskunft schnell ein Problem.
Falsche Angaben müssen berichtigt werden. Eine Löschung ist dagegen nur dann zulässig, wenn keine Aufbewahrungsfrist oder Beweisfunktion entgegensteht. Gerade bei Schadenakten ist das ein heikler Punkt. Nicht alles darf sofort weg, nur weil ein Antrag gestellt wurde.
Widersprüche nach Art. 21 DSGVO spielen vor allem dann eine Rolle, wenn die Verarbeitung auf berechtigten Interessen basiert. In solchen Fällen braucht es eine dokumentierte Interessenabwägung. Anders gesagt: Man muss nicht nur entscheiden, sondern diese Entscheidung auch nachvollziehbar festhalten.
Verarbeitungsverzeichnis und Sicherheitsmaßnahmen
Ein Verzeichnis der Verarbeitungstätigkeiten nach Art. 30 DSGVO ist Pflicht. Darin wird festgehalten, welche Daten – zum Beispiel Halterdaten, Fotos und Empfänger – zu welchem Zweck verarbeitet werden, wie lange sie gespeichert bleiben und welche technischen und organisatorischen Maßnahmen bestehen. Dieses Verzeichnis muss aktuell bleiben. Werden neue Dienstleister eingebunden oder Prozesse geändert, muss das dort auftauchen.
Intern braucht es klare Zuständigkeiten. Es sollte ohne Rätselraten feststehen:
- Wer Auskunftsersuchen beantwortet
- Wer über Ausnahmen bei Löschanträgen entscheidet
- Wer Sicherheitsvorfälle meldet
Für die tägliche Arbeit helfen klare Abläufe und sauber geführte Aktenstrukturen. Die folgende Tabelle zeigt die typischen Unterschiede zwischen digitalen und papierbasierten Schadenakten mit Blick auf DSGVO-Risiken und Schutzmaßnahmen:
| Medium | Organisatorischer Vorteil | Hauptrisiko | Empfohlene Schutzmaßnahme |
|---|---|---|---|
| Digitale Schadenakte | Schnelle Suche, einfache Fristenkontrolle, leichteres Auskunftsmanagement | Unbefugter Zugriff, ungesicherte Weitergabe von Gutachten und Fotos, unsichere Cloud-Nutzung | Rollenrechte, starke Authentifizierung, Verschlüsselung, Logging, sichere Portale für Empfänger |
| Papierakte | Lokale Kontrolle, geringeres IT-Risiko | Verlust, Einsicht durch Unbefugte, schwierige Nachverfolgung von Weitergaben | Abschließbare Schränke, Zutrittskontrolle, Ausgabedokumentation, sichere Vernichtung |
Datenschutzaufsichtsbehörden prüfen heute längst nicht mehr nur, ob irgendwo ein Datenschutzhinweis liegt. Sie schauen auch darauf, ob Auskunfts- und Löschprozesse im Alltag tatsächlich funktionieren.
Fazit: Die wichtigsten DSGVO-Regeln für KFZ-Gutachten auf einen Blick
Nach den Punkten zu Daten, Rechtsgrundlage, Sicherheit und Betroffenenrechten kommt es am Ende auf vier Dinge an.
KFZ-Gutachten enthalten personenbezogene Daten. Dafür braucht es eine klare Rechtsgrundlage. In der Praxis ist das meist die Vertragserfüllung nach Art. 6 Abs. 1 lit. b DSGVO. Dazu kommen oft berechtigte Interessen nach Art. 6 Abs. 1 lit. f DSGVO, zum Beispiel für die Beweissicherung und die Abwehr von Ansprüchen.
Dann folgt die Informationspflicht. Betroffene müssen früh und verständlich erfahren, wofür ihre Daten genutzt werden, auf welcher Rechtsgrundlage das passiert und wie lange die Daten gespeichert bleiben.
Erheben Sie nur Daten und Fotos, die für den Schaden nötig sind. Auch die Aufbewahrungsfristen müssen sauber festgehalten werden. In der Regel gelten bis zu 10 Jahre. Bei Personenschäden können die Fristen aber deutlich länger sein. Diese Angaben gehören ins Verzeichnis der Verarbeitungstätigkeiten.
Genauso wichtig ist die Weitergabe an Dritte. Daten dürfen nur an Empfänger weitergegeben werden, wenn dafür eine Rechtsgrundlage besteht. Bei Dienstleistern ist meist ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO nötig.
KFZ-Gutachten sind DSGVO-konform, wenn Datenminimierung, Transparenz, sichere Weitergabe und Löschung zusammenspielen. Wer diese Grundsätze im Alltag sauber umsetzt, schützt Betroffene und senkt das eigene Haftungsrisiko.
FAQs
Sind Unfallskizzen personenbezogen?
Ja, Unfallskizzen können personenbezogene Daten sein. Sie zeigen den Ablauf eines Unfalls und können zusammen mit Kennzeichen, Halterdaten oder anderen Angaben Rückschlüsse auf beteiligte Personen erlauben.
Dann greift die DSGVO. Die Erhebung ist nur erlaubt, wenn sie für die Schadensbewertung nötig ist und auf einer rechtlichen Grundlage beruht, zum Beispiel auf Vertragserfüllung oder Einwilligung.
Wann ist ein AV-Vertrag nötig?
Ein Auftragsverarbeitungsvertrag (AVV) ist immer dann nötig, wenn externe Dienstleister personenbezogene Daten in Ihrem Auftrag verarbeiten. Dazu zählen zum Beispiel IT-Anbieter, Cloud-Speicher-Hosts oder Anbieter von Abrechnungssoftware.
In diesem Fall sind Sie der Verantwortliche und müssen den AVV nach Art. 28 DSGVO abschließen. Der Vertrag legt fest, zu welchem Zweck die Daten verarbeitet werden, welche Datenkategorien betroffen sind und welche technischen und organisatorischen Sicherheitsmaßnahmen gelten.
Was gilt bei Cloud-Speicherung?
Bei der Cloud-Speicherung von KFZ-Gutachten gilt die DSGVO. Das heißt ganz praktisch: Sie brauchen passende technische und organisatorische Maßnahmen und außerdem einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO mit dem Cloud-Anbieter.
Worauf kommt es im Alltag an? Vor allem auf saubere Schutzmechanismen. Dazu zählen verschlüsselte Speicherung und Übertragung, rollenbasierte Zugriffskontrollen, Multi-Faktor-Authentifizierung und die Protokollierung von Zugriffen. So lässt sich besser steuern, wer was sehen darf und wann auf Daten zugegriffen wurde.
Bei der Wahl des Anbieters sollte eine Speicherung innerhalb der EU bevorzugt werden. Wenn Drittanbieter ins Spiel kommen, müssen zudem Zertifizierungen wie das EU-US Data Privacy Framework beachtet werden.
Verwandte Blogbeiträge
- Datenweitergabe bei KFZ-Gutachten: Was ist erlaubt?
- Checkliste: Sichere Datenweitergabe im KFZ-Bereich
- Wie läuft Drittzugriff auf Fahrzeugdaten mit Zustimmung?
- 10 Fragen zu DSGVO und Datenfreigabe im Gutachten?