
Für Gutachternetzwerke heißt DPDP-Prüfung: zuerst den Indien-Bezug klären, dann die geltenden Pflichten und Fristen. Ich prüfe zum 22.10.2026, welche Regeln bereits gelten – die angekündigte Umsetzung über 18 Monate bedeutet keinen gemeinsamen Starttermin für alle Pflichten.
Dabei konzentriere ich mich auf vier Fragen:
- Geltung und Verantwortung: Welche Abläufe fallen unter den DPDP Act, und wer entscheidet über die Datennutzung?
- Schutz im Alltag: Wie begrenze ich Daten, Zugriffe und Kopien von der Buchung bis zur Löschung?
- Hosting und Transfers: Wo liegen Fallakten und Backups, und von wo greifen Dienstleister darauf zu?
- Nachweise und Reaktion: Wie dokumentiere ich Freigaben, bearbeite Anfragen und melde Vorfälle?
<u>DPDP Act und DSGVO prüfe ich getrennt.</u> Mein Maßstab ist dabei nicht nur eine Richtlinie: Ich will an jedem Standort zeigen können, wer welche Daten wofür nutzt – und ob die Schutzmaßnahmen im Alltag greifen.
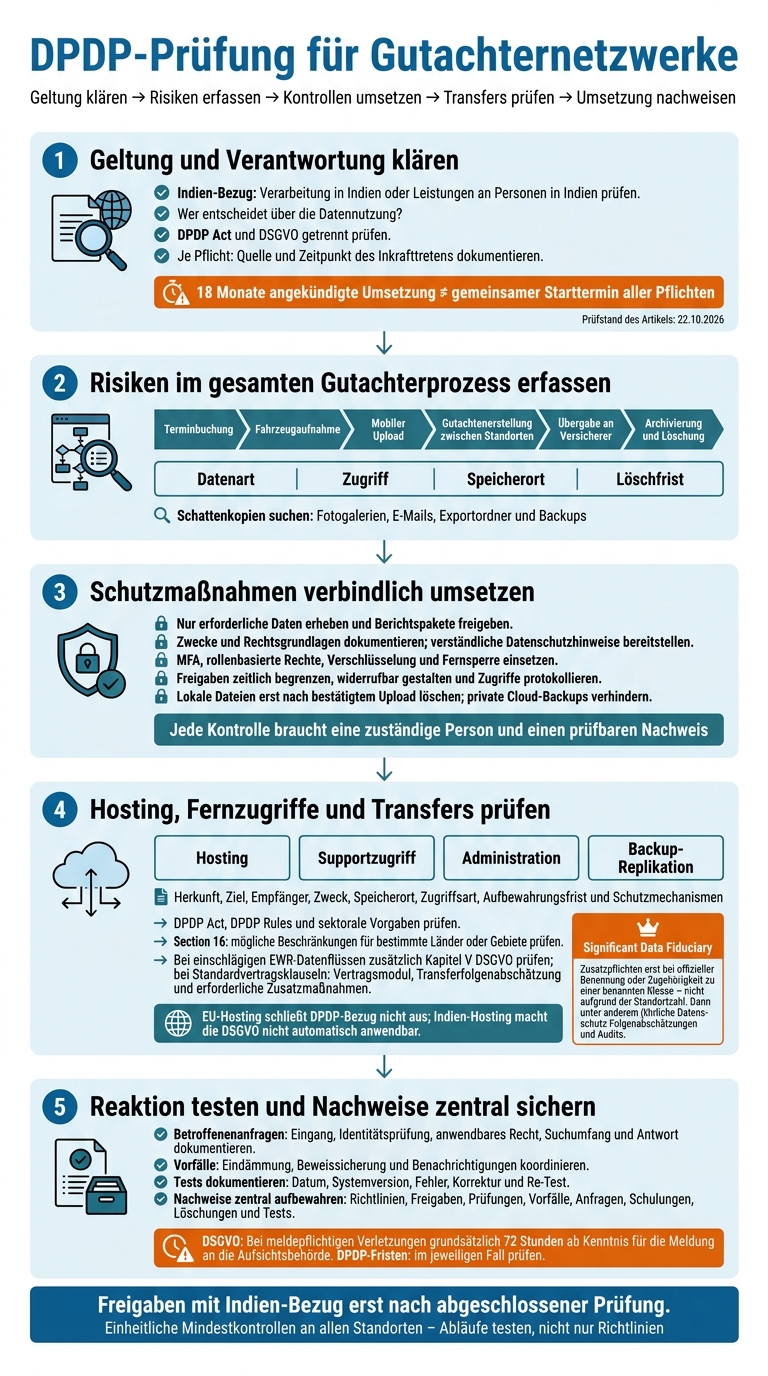
DPDP-Prüfung für Gutachternetzwerke: Vom Geltungsbereich zum Nachweis
Datenschutzrisiken im Gutachterprozess erkennen
Prüfen Sie für jeden Prozessschritt Datenart, Zugriff, Speicherort und Löschfrist. Suchen Sie dabei auch nach Schattenkopien in Fotogalerien, E-Mails, Exportordnern und Backups und entfernen Sie diese.
Mit den festgelegten Rollen lässt sich nachvollziehen, wo Daten im Tagesgeschäft den vorgesehenen Ablauf verlassen können. Die Tabelle zeigt die kritischen Übergänge und passende Kontrollen.
| Workflow-Stufe | Datenexposition | Zuständig | Kontrolle |
|---|---|---|---|
| Terminbuchung | Unnötige Ausweiskopien, vollständige Policen oder sensible Angaben in Freitextfeldern | Kundenservice | Pflichtfelder begrenzen, Dokumentenbedarf erklären und zweckbezogene Hinweise anzeigen |
| Fahrzeugaufnahme | Bilder zeigen unbeteiligte Personen, fremde Kennzeichen oder Briefe im Innenraum | Gutachter | Bildausschnitt vor dem Upload prüfen; unnötige Details zuschneiden oder unkenntlich machen |
| Mobiler Upload | GPS-Daten und Dateikopien landen in privaten Speichern und Cloud-Backups | Mobile Gutachter / IT | Verwaltete Aufnahme-App nutzen, Metadaten nach Bedarf bereinigen und lokale Dateien nach bestätigtem Upload löschen |
| Gutachtenerstellung zwischen Standorten | Beschäftigte sehen fremde Fälle oder laden unnötige Fahrzeugunterlagen herunter | Fallverwaltung / Standortleitung | Aufgabenbezogene Ansichten nutzen, Freigaben dokumentieren und Zugriffe protokollieren |
| Übergabe an Versicherer | Akten enthalten interne Notizen und unnötige Kontaktdaten | Fallverantwortliche | Berichtspaket prüfen und einen authentifizierten, zeitlich befristeten Zugang verwenden |
| Archivierung und Löschung | Fahrzeugunterlagen und Fotos bleiben in Postfächern, Exportordnern oder Backups erhalten | IT / Datenschutzverantwortliche | Fristen je Datenart festlegen; Löschung und Umgang mit Sicherungskopien dokumentieren |
Buchungen, Fotos und mobile Uploads prüfen
Jedes Pflichtfeld braucht einen Zweck. Für die erste Terminvereinbarung sind Ausweisdokumente oder Versicherungspolicen nicht routinemäßig nötig. Kennzeichnen Sie Werbung und Training als getrennte Zwecke.
Prüfen Sie EXIF- und GPS-Daten. Wenn die Einsatzadresse genügt, deaktivieren Sie die dauerhafte Standorterfassung. Verhindern Sie außerdem, dass geschäftliche Fotos in private Cloud-Backups gelangen. Kontrollieren Sie die Fotogalerie und den Bereich „Zuletzt gelöscht“ auf verbliebene Kopien. Lokale Dateien dürfen erst nach bestätigter Übertragung entfernt werden.
Gemeinsame Fallakten und externe Zugriffe prüfen
Die Buchhaltung braucht Abrechnungsdaten, nicht sämtliche Schadenfotos. Geben Sie deshalb nur das erforderliche Berichtspaket frei, nicht die gesamte Akte. Prüfen Sie auch freigegebene Ordner, E-Mail-Weiterleitungen und Supportkonten. Zugriffe durch Dienstleister – einschließlich möglicher Zugriffe aus Indien – sollten zeitlich begrenzt, aufgabenbezogen und protokolliert sein.
Jeder Standort braucht einen festen Meldeweg, damit Vorfälle nicht zwischen Zentrale, IT und Außendienst hängen bleiben. Dienstleister müssen Vorfälle rasch melden, Protokolle sichern und bei Auskunft, Berichtigung und Löschung mitwirken. Ein gemeinsames Vorgangsregister hält den Eingang, die betroffenen Systeme, die zuständige Person und den Bearbeitungsstand fest. Im nächsten Schritt geht es darum, diese Zugriffe technisch und organisatorisch zu begrenzen.
sbb-itb-d35113a
Daten von der Buchung bis zur Löschung schützen
Nach der Risikoanalyse legt das Netzwerk feste Kontrollen für Erhebung, Zugriff und Löschung fest. Für jede Kontrolle braucht es eine zuständige Person und einen prüfbaren Nachweis.
Datennutzung erklären und Rechtsgrundlagen dokumentieren
Bei der Erhebung stellt das Team einen kurzen, verständlichen Datenschutzhinweis bereit. Er erklärt, welche Daten für Terminplanung, Begutachtung und Bericht benötigt werden, wer sie erhalten soll und welche Aufbewahrungsregeln gelten.
Die Datenschutzkoordination dokumentiert für jeden Zweck die Rechtsgrundlage. Unter der DSGVO kommen etwa Vertragserfüllung, gesetzliche Pflichten oder Einwilligung infrage. Der DPDP Act sieht Einwilligung und bestimmte gesetzlich anerkannte „legitimate uses“ vor. DSGVO und DPDP Act sind getrennt zu prüfen. Auch optionale Werbung und die Wiederverwendung von Fotos brauchen eine eigene Prüfung. Als Nachweis dienen die freigegebene Fassung des Datenschutzhinweises und, soweit erforderlich, Einwilligungsprotokolle mit Zeitpunkt, Zweck, Umfang und Widerrufsweg.
Für Buchung, Upload und Fallakte gilt dabei dieselbe Prüflogik: Zweck, Zugriff und Nachweis.
Uploads absichern und Aktenzugriffe begrenzen
Die IT ist für MFA, rollenbasierte Rechte, Verschlüsselung und Fernsperre zuständig. Gerätestatusberichte und Zugriffsprotokolle belegen die Umsetzung. Fallverantwortliche prüfen zusätzlich, ob Freigaben tatsächlich ablaufen und sich widerrufen lassen.
Das Dienstleistermanagement hält Sicherheitsmaßnahmen, Eskalationswege bei Vorfällen, Unterstützung bei Betroffenenanfragen und Löschung vertraglich fest. Ob weitere Pflichten gelten, ist separat zu prüfen. Je nach Rollenverteilung verlangt die DSGVO Auftragsverarbeitungsverträge. Konkrete Reaktionszeiten und Prüfverfahren müssen passend vereinbart werden.
Betroffenenanfragen, Aufbewahrung und Vorfälle bearbeiten
Bei Betroffenenanfragen dokumentieren die Datenschutzverantwortlichen den Eingang, eine angemessene Identitätsprüfung, das anwendbare Recht, den Suchumfang und die Antwort. Aufbewahrungsfristen werden für den jeweiligen Zweck festgelegt. Auch Löschläufe und Ausnahmen sind zu dokumentieren.
Für Datenschutzverletzungen benennt die Leitung eine verantwortliche Person. Sie koordiniert die Eindämmung, Beweissicherung und Benachrichtigungen. Als Nachweis dient eine Zeitleiste, die Kenntnisnahme, Maßnahmen und Meldung festhält. Bei meldepflichtigen DSGVO-Verletzungen gilt für die Meldung an die Aufsichtsbehörde grundsätzlich eine Frist von 72 Stunden ab Kenntnis. Die Fristen nach dem DPDP Act sind im jeweiligen Fall zu prüfen. Sind Hosting, Support oder Backups grenzüberschreitend verteilt, folgt die Transferprüfung.
Indien-Bezüge und DSGVO-Pflichten prüfen
Im nächsten Schritt prüfen Sie die Datenübermittlungen. Europäisches Hosting schließt einen DPDP-Bezug nicht aus. Umgekehrt macht ein Speicherort in Indien die DSGVO nicht automatisch anwendbar. Für den DPDP-Bezug kommt es auf die Verarbeitung in Indien oder auf Leistungen an Personen in Indien an. Prüfen Sie deshalb jeden technischen Zugriff und jeden Speicherort – nicht nur die zentrale Fallakte.
Hosting, Fernzugriffe und Backups erfassen
Halten Sie für jeden Datenfluss Herkunft, Ziel, Empfänger, Zweck, Speicherort, Zugriffsart, Aufbewahrungsfrist und Schutzmechanismen fest. Erfassen Sie diese Angaben getrennt für Hosting, Supportzugriff, Administration und Backup-Replikation. Dazu gehören auch Protokolle und Wiederherstellungskopien.
Bei mobilen Gutachtern, Remote-Gutachten und Standortwechseln mit zentralen Fallakten zählt jeder Zugriffspfad. Betrachten Sie dabei getrennt, von wo aus zugegriffen wird, welche Gesetze bei Daten mit Indien-Bezug gelten, in welcher Region die Sicherungskopie liegt und wo die Schlüssel verwaltet werden. Jeder externe Zugriff, jeder Supportkanal und jede Sicherungskopie kann weitere Prüf- und Dokumentationspflichten auslösen.
Transferbeschränkungen und Zusatzpflichten prüfen
Prüfen Sie für Indien den DPDP Act, die DPDP Rules und die sektoralen Vorgaben. Section 16 kann Übermittlungen in bestimmte Länder oder Gebiete per Mitteilung beschränken. Dokumentieren Sie für jede einschlägige Pflicht die Quelle und den Zeitpunkt ihres Inkrafttretens.
Greift eine indische Gesellschaft oder ein Dienstleister auf Daten aus dem EWR zu, prüfen Sie anhand der erfassten Datenflüsse zusätzlich Kapitel V DSGVO. Beim Einsatz von Standardvertragsklauseln umfasst die Prüfung das passende Vertragsmodul, eine Transferfolgenabschätzung und die erforderlichen Zusatzmaßnahmen.
Die Einstufung als Significant Data Fiduciary richtet sich nicht nach der Zahl der Standorte. Entscheidend ist eine offizielle Benennung durch die indische Regierung oder die Zugehörigkeit zu einer benannten Klasse. Erst dann gelten Zusatzpflichten wie jährliche Datenschutz-Folgenabschätzungen und Audits.
Fazit: Einheitliche Kontrollen an allen Standorten
Nach der Rollen-, Risiko- und Transferprüfung braucht das Netzwerk einheitliche Mindestkontrollen. Diese müssen von der Buchung über Upload und Fallakte bis zu standortübergreifenden Zugriffen und Transfers greifen. Dokumentieren Sie, welche DPDP-Pflichten an welchem Standort gelten. Beschränken Sie die Datenerhebung und -freigabe auf den jeweiligen Auftrag.
Prioritäten setzen und Nachweise aufbewahren
Benennen Sie zunächst eine netzweit verantwortliche Person mit klaren Entscheidungsbefugnissen. Regeln Sie Freigaben zentral, damit Daten nicht unkontrolliert zwischen Zentrale, Standort und mobilem Einsatz fließen. Erfassen Sie alle Datenflüsse mit Indien-Bezug und sperren Sie Weiterleitungen über private E-Mail oder Messenger.
Vereinheitlichen Sie anschließend Datenschutzhinweise, Zugriffsrollen, Auftragsverarbeitungsverträge und Löschfristen. Erteilen Sie Freigaben mit Indien-Bezug erst, wenn die Prüfung abgeschlossen ist.
Testen Sie die Abläufe, nicht nur die Richtlinien: Prüfen Sie mobile Uploads, die zentrale Bearbeitung von Betroffenenanfragen und die Eskalation bei verlorenen Geräten. Halten Sie für jeden Test Datum, Systemversion, Fehler, Korrektur und Re-Test fest.
Bewahren Sie die Nachweise zu Richtlinien, Freigaben, Prüfungen, Vorfällen, Anfragen, Schulungen, Löschungen und Tests an einer zentralen Stelle für das gesamte Netzwerk auf.
FAQs
Wie erkenne ich, welche DPDP-Pflichten bereits für mein Netzwerk gelten?
Erfassen Sie Ihre Datenflüsse systematisch. Prüfen Sie dabei besonders grenzüberschreitende Datenübermittlungen zwischen Standorten mit Indien-Bezug. Beziehen Sie zentrale Fallakten, Upload-Prozesse und die Datenerfassung bei mobilen Einsätzen ein.
Nutzen Sie dafür Ihr bestehendes Verarbeitungsverzeichnis gemäß Art. 30 DSGVO und ergänzen Sie es um die DPDP-Anforderungen. Halten Sie fest, wer auf welche Daten zugreifen darf und auf welchen Wegen die Daten übermittelt werden. So erkennen Sie, welche Pflichten für Ihr Netzwerk gelten und wo sie sich überschneiden.
Wer trägt bei gemeinsam genutzten Fallakten die Datenschutzverantwortung?
Auch bei gemeinsam genutzten Fallakten im Gutachternetzwerk bleibt der Gutachter als Verantwortlicher in der Pflicht. Die Zuständigkeiten müssen für jeden Schritt klar geregelt sein – von der Erfassung bis zur Archivierung.
Mit externen Dienstleistern wie Cloud-Anbietern oder IT-Partnern ist ein Auftragsverarbeitungsvertrag abzuschließen. Er legt die Verarbeitungszwecke und Sicherheitsmaßnahmen fest. Rollenbasierte Zugriffskontrollen stellen sicher, dass jeder nur auf die Daten zugreifen kann, die für seine Aufgaben nötig sind. Alle Zugriffe und Änderungen werden lückenlos in Audit-Logs dokumentiert.
Wie lösche ich Falldaten trotz gesetzlicher Aufbewahrungspflichten?
In Deutschland gelten für Gutachten und steuerrelevante Unterlagen typischerweise gesetzliche Aufbewahrungsfristen von zehn Jahren. Diese begrenzen das Recht auf Datenlöschung. Verlangt eine betroffene Person innerhalb dieser Fristen die Löschung, dürfen die Falldaten daher nicht vollständig gelöscht werden.
Stattdessen müssen die Daten für jede weitere Verarbeitung gesperrt werden. Sie dürfen dann nur noch der gesetzlichen Archivierung dienen. Nach Ablauf der Fristen müssen sie gemäß DSGVO und internem Löschkonzept endgültig gelöscht werden.
Verwandte Blogbeiträge
- Indiens Datenschutzgesetze: Auswirkungen auf mobile Gutachter
- Wie schützen KFZ-Gutachter Kundendaten bei internationalem Austausch?
- Die Rolle von Datenschutzvereinbarungen in Vendor-Verträgen
- Wie steuern EU-Regeln IoT-Sicherheit im Kfz-Gutachten?